
Khi phát triển một website bán hàng, ứng dụng giao đồ ăn, đặt xe hay hệ thống quản lý phân phối (DMS), việc nhúng bản đồ số là nhu cầu gần như bắt buộc. Tuy nhiên, có một thực tế mà nhiều đội ngũ kỹ thuật chỉ nhận ra sau khi gặp sự cố: Maps API key một khi đã đưa xuống trình duyệt web hoặc ứng dụng di động thì không bao giờ còn là bí mật.[1][3]
Chỉ cần mở bảng điều khiển trình duyệt (F12) xem tab Network, hoặc dùng các công cụ dịch ngược file APK/IPA đơn giản trong vài chục giây, bất kỳ ai cũng có thể đọc được chuỗi khóa API của bạn.[3][5] Nếu không có biện pháp bảo vệ, doanh nghiệp có thể phải đối mặt với những rủi ro rất lớn: hạn mức truy vấn cạn sạch giữa đợt bán hàng cao điểm, chi phí đội lên ngoài dự tính, hoặc dữ liệu lộ trình và địa chỉ nội bộ bị đối thủ cạnh tranh khai thác miễn phí.[1][7]
Bảo vệ Maps API key không chỉ đơn thuần là việc “giấu biến” hay làm mờ mã nguồn (code obfuscation). Một hệ thống an toàn cần sự phối hợp nhịp nhàng giữa hai lớp phòng vệ:[5][8]
1. Lớp rào chắn tại nguồn: Tận dụng tối đa các công cụ bảo mật tích hợp sẵn trên portal quản trị Mapvina (account.mapvina.com) như giới hạn tên miền (Domain Whitelist), giới hạn IP máy chủ, và định danh ứng dụng di động qua Custom Header.[8]
2. Lớp kiến trúc phân tầng (Backend-For-Frontend – BFF / Reverse Proxy): Đưa các dịch vụ dữ liệu nhạy cảm (Geocoding, Routing, VRP) về phía máy chủ nội bộ để giấu kín Private Key và kiểm soát quyền truy cập.[5][7]
Bài viết này sẽ hướng dẫn bạn từng bước từ cấu hình thực tế trên Mapvina Portal cho đến cách xây dựng kiến trúc Proxy bảo vệ toàn diện, dễ hiểu và có thể áp dụng ngay vào dự án thực tế.
Khởi động nhanh (Quickstart): Mở một tệp HTML là chạy ngay bản đồ
Trước khi đi vào các thiết lập bảo mật chuyên sâu, bạn có thể kiểm tra khả năng tương thích và trải nghiệm ngay thư viện Mapvina GL JS trên máy tính cá nhân. Mapvina cung cấp sẵn khóa thử nghiệm công khai public_key dành riêng cho môi trường học tập và thử nghiệm nhanh.[1][2]
Bạn chỉ cần tạo một tệp index.html duy nhất với nội dung dưới đây và mở trực tiếp bằng bất kỳ trình duyệt nào (Chrome, Edge, Firefox, Safari) mà không cần cài đặt Node.js hay thiết lập máy chủ phức tạp:[1][2]
<!DOCTYPE html>
<html lang="vi">
<head>
  <meta charset="UTF-8">
  <meta name="viewport" content="width=device-width, initial-scale=1.0">
  <title>Mapvina Quickstart - Khởi tạo bản đồ số một tệp HTML</title>
  <!-- 1. Nạp CSS giao diện Mapvina GL JS -->
  <link rel="stylesheet" href="https://unpkg.com/[email protected]/dist/mapvina-gl.css" />
  <style>
    body, html { margin: 0; padding: 0; width: 100%; height: 100%; overflow: hidden; }
    #map { width: 100%; height: 100%; }
    .quickstart-badge {
      position: absolute; top: 16px; left: 16px; z-index: 10;
      background: rgba(255, 255, 255, 0.95); padding: 12px 16px;
      border-radius: 8px; box-shadow: 0 4px 12px rgba(0,0,0,0.15);
      font-family: sans-serif; font-size: 13px; line-height: 1.4;
    }
  </style>
</head>
<body>

  <div class="quickstart-badge">
    <strong>Bản đồ Mapvina Quickstart</strong><br>
    <span style="color: #0284c7;">Khóa thử nghiệm: public_key</span>
  </div>

  <div id="map"></div>

  <!-- 2. Nạp thư viện điều khiển Mapvina GL JS -->
  <script src="https://unpkg.com/[email protected]/dist/mapvina-gl.js"></script>
  <script>
    // Khóa thử nghiệm công khai dùng cho học tập và kiểm thử nhanh
    const MAPVINA_PUBLIC_KEY = 'public_key';

    // Khởi tạo bản đồ Mapvina GL JS với Vector Tile Style tại khu vực Hà Nội
    const map = new mapvinagl.Map({
      container: 'map',
      style: `https://maps.mapvina.com/styles/v2/streets.json?key=${MAPVINA_PUBLIC_KEY}`,
      center: [105.8542, 21.0285],
      zoom: 12
    });

    // Thêm cụm điều hướng thu phóng và la bàn xoay góc nhìn
    map.addControl(new mapvinagl.NavigationControl(), 'top-right');

    // Cắm một điểm đánh dấu mẫu trên bản đồ
    new mapvinagl.Marker({ color: '#0284c7' })
      .setLngLat([105.8542, 21.0285])
      .setPopup(new mapvinagl.Popup().setHTML('<strong>Trung tâm Hà Nội</strong><br>Mapvina GL JS hiển thị mượt mà.'))
      .addTo(map);
  </script>
</body>
</html>
Lưu ý quan trọng: Khóa public_key được cung cấp phục vụ mục đích kiểm thử giao diện và làm quen với SDK.[1] Khi đưa sản phẩm vào vận hành thực tế cho khách hàng, bạn cần tạo khóa riêng trên portal quản trị và áp dụng các cơ chế bảo vệ dưới đây để đảm bảo an toàn tài nguyên.[8]
Hướng dẫn từng bước thiết lập bảo mật thực tế trên Mapvina Portal
Để quản lý và bảo vệ các khóa API chính thức, bạn truy cập vào cổng quản trị tài khoản tại địa chỉ: https://account.mapvina.com.[8] Tại đây, bạn có thể kiểm soát toàn bộ vòng đời của khóa: tạo mới, phân quyền tính năng, theo dõi lưu lượng và thiết lập các chốt chặn kỹ thuật ngăn ngừa dùng trái phép.[8]
Bước 1: Khảo sát danh sách Token và hiểu rõ phân quyền từng dịch vụ
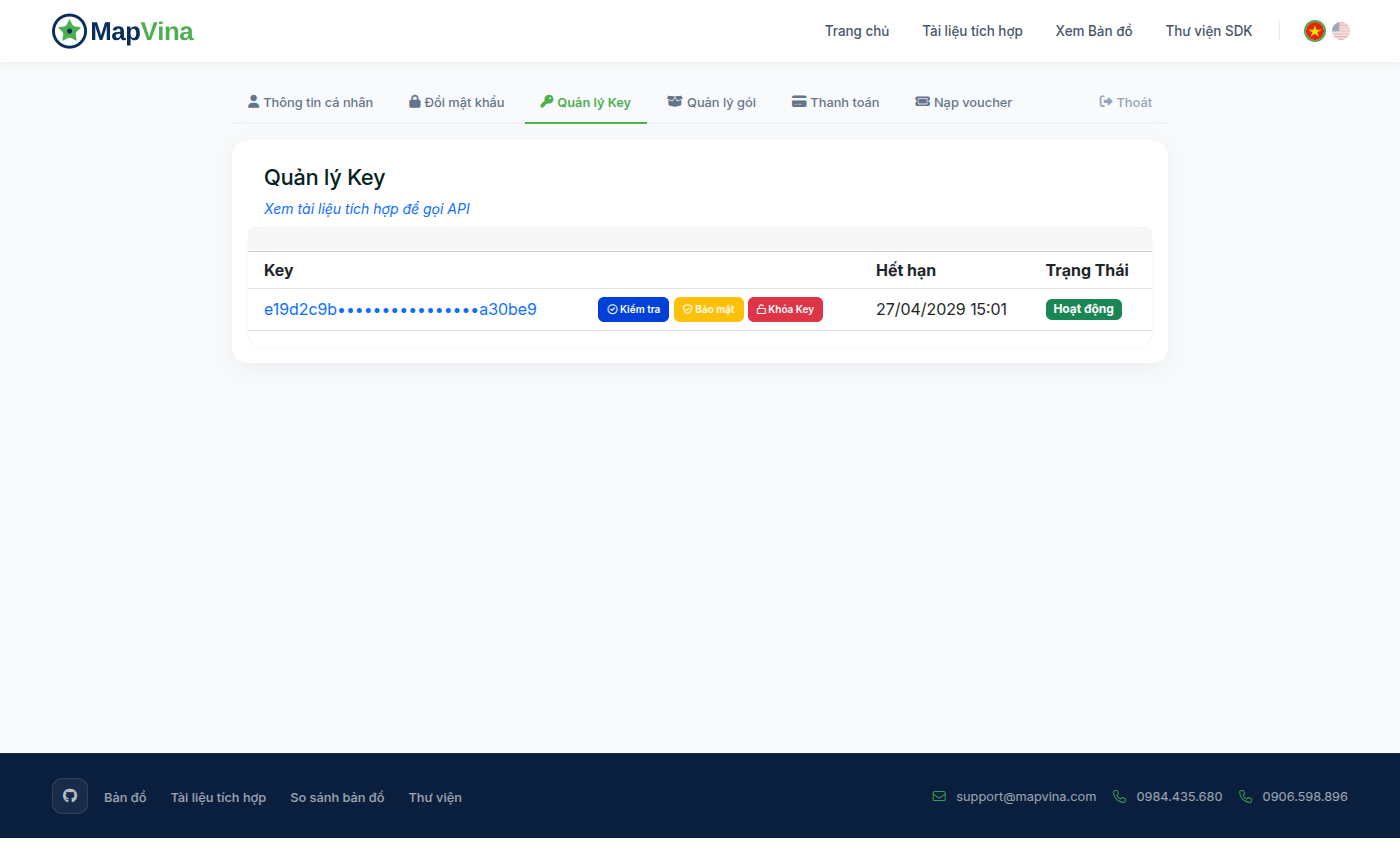
Sau khi đăng nhập thành công vào portal, bạn chọn mục Quản lý Key (/tokens) trên thanh menu:[8]
- Chuỗi khóa và trạng thái: Mỗi dòng thể hiện một API key riêng biệt kèm theo cột Trạng Thái (
Hoạt độnghoặcBị khóa) và cột Hết hạn thông báo thời gian hiệu lực của gói dịch vụ (ví dụ:27/04/2029 15:01).[8] - Minh bạch theo từng dịch vụ cốt lõi: Mapvina tách bạch hạn mức cho 4 nhóm dịch vụ riêng biệt thay vì gom chung thành một con số khó kiểm soát:
– Tiles: Dịch vụ tải các mảnh bản đồ vector/raster phục vụ hiển thị giao diện tương tác trên web và mobile app.
– Geocoding: Dịch vụ chuyển đổi địa chỉ thành tọa độ địa lý (Forward Geocoding) và tìm địa chỉ từ tọa độ GPS (Reverse Geocoding).
– Routing: Dịch vụ tìm đường, điều hướng và tính toán ma trận khoảng cách giữa các điểm giao hàng.
– VRP (Vehicle Routing Problem): Giải thuật tối ưu hóa đường đi cho đội xe logistics vận chuyển qua nhiều điểm dừng. - Thống kê nhanh: Mỗi dịch vụ đều hiển thị số lượng yêu cầu đã gọi trong Ngày và lũy kế trong Tháng, giúp bạn nhận biết ngay nếu có lưu lượng tăng đột biến.[8]
Bước 2: Tra cứu chi tiết hạn mức còn lại qua chức năng Kiểm tra
Trên mỗi dòng key, bạn sẽ thấy một nút màu xám mang tên Kiểm tra (biểu tượng dấu kiểm).[8] Khi bạn bấm vào nút này, hệ thống sẽ mở ra một cửa sổ popup (modal #quantity_request) cho biết chính xác số lượng truy vấn còn lại của gói dịch vụ:
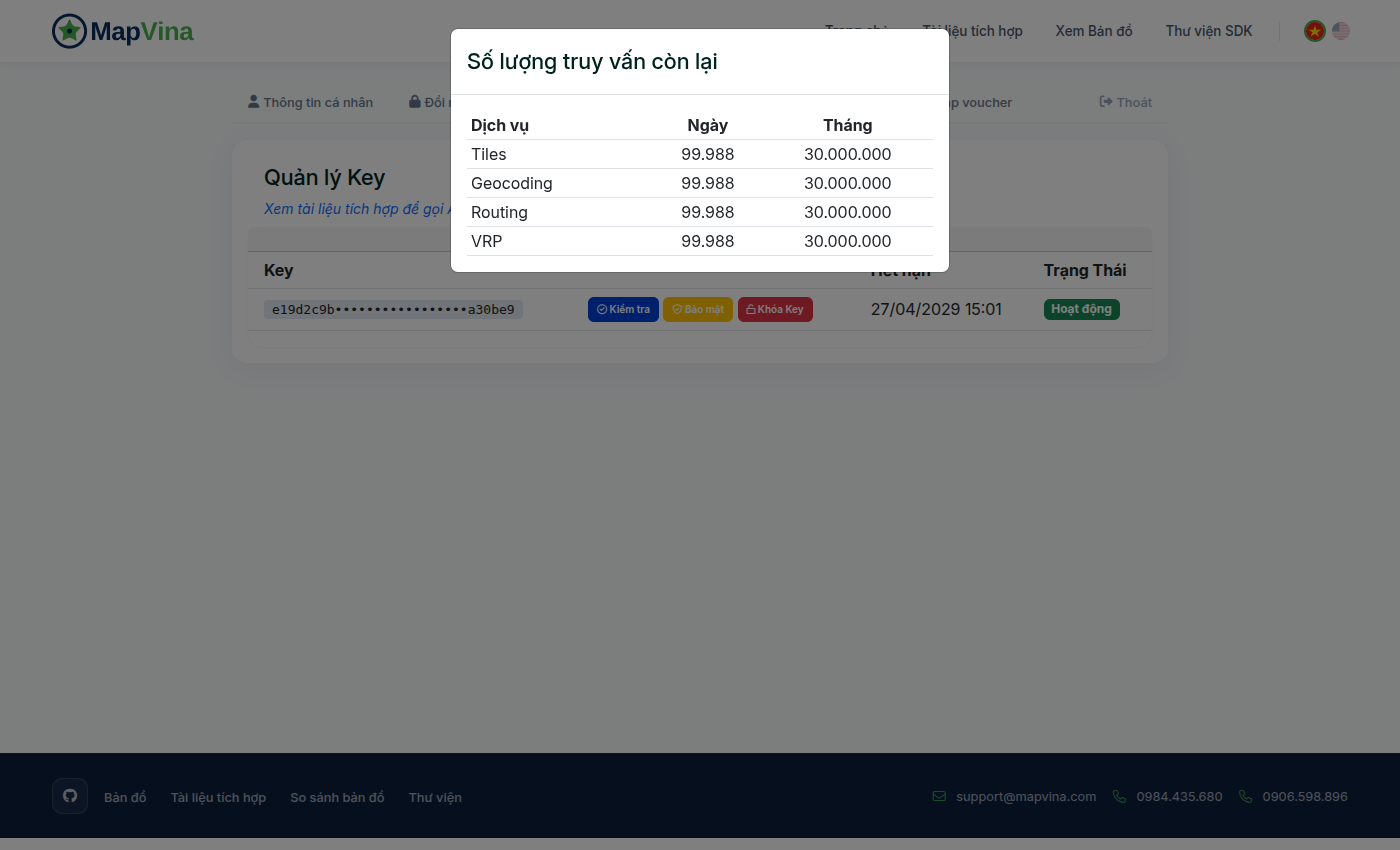
Bảng hiển thị chi tiết hạn mức khả dụng cho 4 nhóm dịch vụ:[8]
– Tiles: Hạn mức tải mảnh bản đồ hiển thị hàng ngày và hàng tháng (ví dụ: còn lại 99.988 lượt trong ngày và 30.000.000 lượt trong tháng).
– Geocoding: Số lượng truy vấn tìm kiếm địa điểm và giải mã tọa độ còn lại.
– Routing: Hạn mức tính toán đường đi và điều hướng phương tiện khả dụng.
– VRP (Vehicle Routing Problem): Số lượt giải bài toán phân bổ lộ trình cho đội xe vận tải.
Mẹo thực chiến cho bạn: Trước những ngày diễn ra sự kiện khuyến mãi lớn, flash-sale hoặc ra mắt tính năng mới, hãy bấm nút “Kiểm tra” để nắm rõ số lượng truy vấn còn lại trong ngày và trong tháng.[8] Việc này giúp bạn chủ động nâng gói tài nguyên kịp thời, tránh tình trạng ứng dụng bị gián đoạn giữa chừng vì hết hạn mức ngoài ý muốn.
Bước 3: Cấu hình 4 cơ chế bảo vệ khóa tại trang Bảo mật (`/tokens/{id}/limit`)
Bấm vào nút Bảo mật (nút màu vàng cam với biểu tượng chiếc khiên) trên bảng danh sách key, hệ thống sẽ mở ra trang cấu hình giới hạn truy cập tại địa chỉ /tokens/{id}/limit:[8]
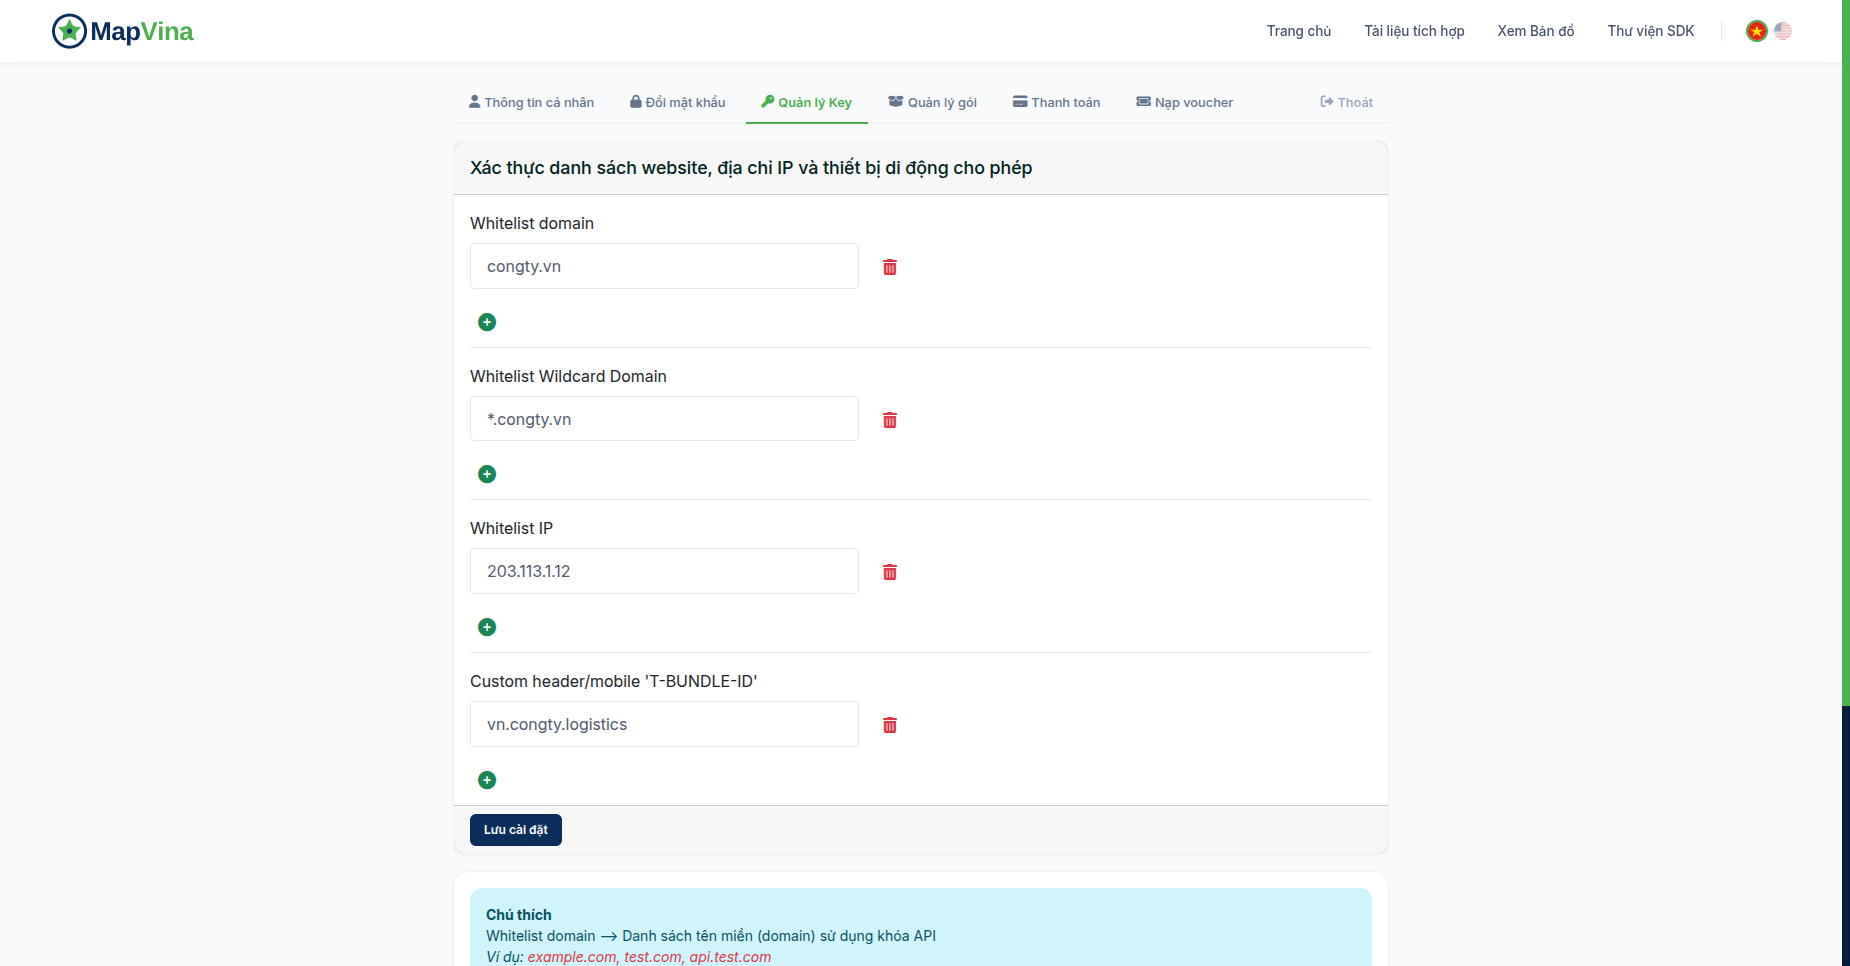
Mapvina cung cấp sẵn 4 công cụ bảo vệ tương ứng với từng tình huống triển khai cụ thể:[8]
1. Whitelist Domain (`domain`) — Dành cho Website hiển thị công khai
- Cách hiểu đơn giản: Giống như nhân viên bảo vệ kiểm tra thẻ ra vào. Trình duyệt khi tải trang web sẽ luôn gửi kèm tên miền nguồn (HTTP Referer).[4][8] Máy chủ Mapvina sẽ đối chiếu tiêu đề này và chỉ cho phép tải bản đồ nếu yêu cầu xuất phát từ đúng tên miền của bạn.
- Cách thiết lập: Bạn nhập tên miền chính xác của trang web (ví dụ:
mycompany.vn,map.mycompany.vn, mỗi tên miền trên một dòng). Sau khi lưu, nếu ai đó sao chép API key nhúng vào website khác hoặc chạy ở máy cá nhân (localhost), máy chủ sẽ từ chối phục vụ ngay lập tức.[8]
2. Whitelist Wildcard Domain (`wildcard`) — Dành cho hệ thống nhiều Subdomain
- Cách hiểu đơn giản: Dành cho các nền tảng thương mại điện tử, ứng dụng SaaS hoặc chuỗi bán lẻ có hàng chục subdomain dạng
shop1.mycompany.vn,shop2.mycompany.vn.[8] - Cách thiết lập: Bạn chỉ cần điền
*.mycompany.vn. Mọi subdomain thuộc tên miền chính đều tự động được bảo vệ mà bạn không cần phải quay lại cấu hình thủ công mỗi khi mở thêm chi nhánh mới.[8]
3. Whitelist IP (`ip`) — Khóa cứng cho máy chủ nội bộ (Backend / BFF Proxy)
- Cách hiểu đơn giản: Đây là chốt chặn an toàn nhất trong lập trình.[6][8] Máy chủ Mapvina sẽ kiểm tra địa chỉ IP mạng gốc gửi gói tin đến. Cho dù kẻ xấu có biết được chuỗi key, nhưng nếu không gửi yêu cầu từ đúng địa chỉ IP máy chủ của bạn, yêu cầu sẽ bị chặn 100%.
- Cách thiết lập: Điền địa chỉ IPv4 tĩnh của máy chủ backend (ví dụ:
14.225.212.180). Đây là lựa chọn bắt buộc khi bạn xây dựng tầng Backend Proxy trung gian.[8]
4. Custom Header cho Mobile App (`T-BUNDLE-ID`) — Bảo vệ ứng dụng Android và iOS
- Cách hiểu đơn giản: Ứng dụng di động không chạy trên trình duyệt nên không có HTTP Referer tự nhiên.[5][8] Để giải quyết, Mapvina đưa ra tiêu đề tùy chỉnh
T-BUNDLE-ID. Ứng dụng của bạn khi gửi yêu cầu lên máy chủ Mapvina bắt buộc phải kèm theo mã định danh gói ứng dụng (Bundle ID trên iOS hoặc Package Name trên Android).[8] - Cách thiết lập: Nhập danh sách Bundle ID/Package Name của ứng dụng (ví dụ:
com.company.delivery.ios,com.company.delivery.android). Các công cụ cào dữ liệu hay máy quét mạng bên ngoài nếu không có header này sẽ không thể gọi được API.[8]
| Cơ chế bảo vệ trên Mapvina | Môi trường áp dụng | Cơ chế kiểm tra | Lợi ích thực tế | Lưu ý cần nhớ |
|---|---|---|---|---|
| Whitelist Domain | Website, Web App | Đối chiếu HTTP Referer | Chống việc copy key sang web khác | Nên khai báo cả biến thể http:// và https:// nếu cần |
| Whitelist Wildcard | Nền tảng SaaS, Multi-tenant | Khớp regex *.domain.vn |
Quản trị một lần cho toàn bộ subdomain | Tránh khai báo wildcard quá rộng (như *) |
| Whitelist IP | Server Backend, Proxy BFF | Kiểm tra địa chỉ IPv4/IPv6 gốc | An toàn tuyệt đối, không sợ lộ key | Máy chủ backend cần có IP tĩnh (Static IP) |
| Custom Header T-BUNDLE-ID | Mobile App (iOS / Android) | Header T-BUNDLE-ID |
Tạo lớp lọc định danh cho app di động | Cần gắn header vào cấu hình HTTP Client của app |
Bước 4: Giám sát biểu đồ 15 ngày, API Thống kê và Cơ chế Đổi key an toàn
Khi bấm trực tiếp vào mã key trên bảng danh sách để vào trang chi tiết /tokens/{id}, bạn sẽ tiếp cận trung tâm theo dõi số liệu chuyên sâu:[8]
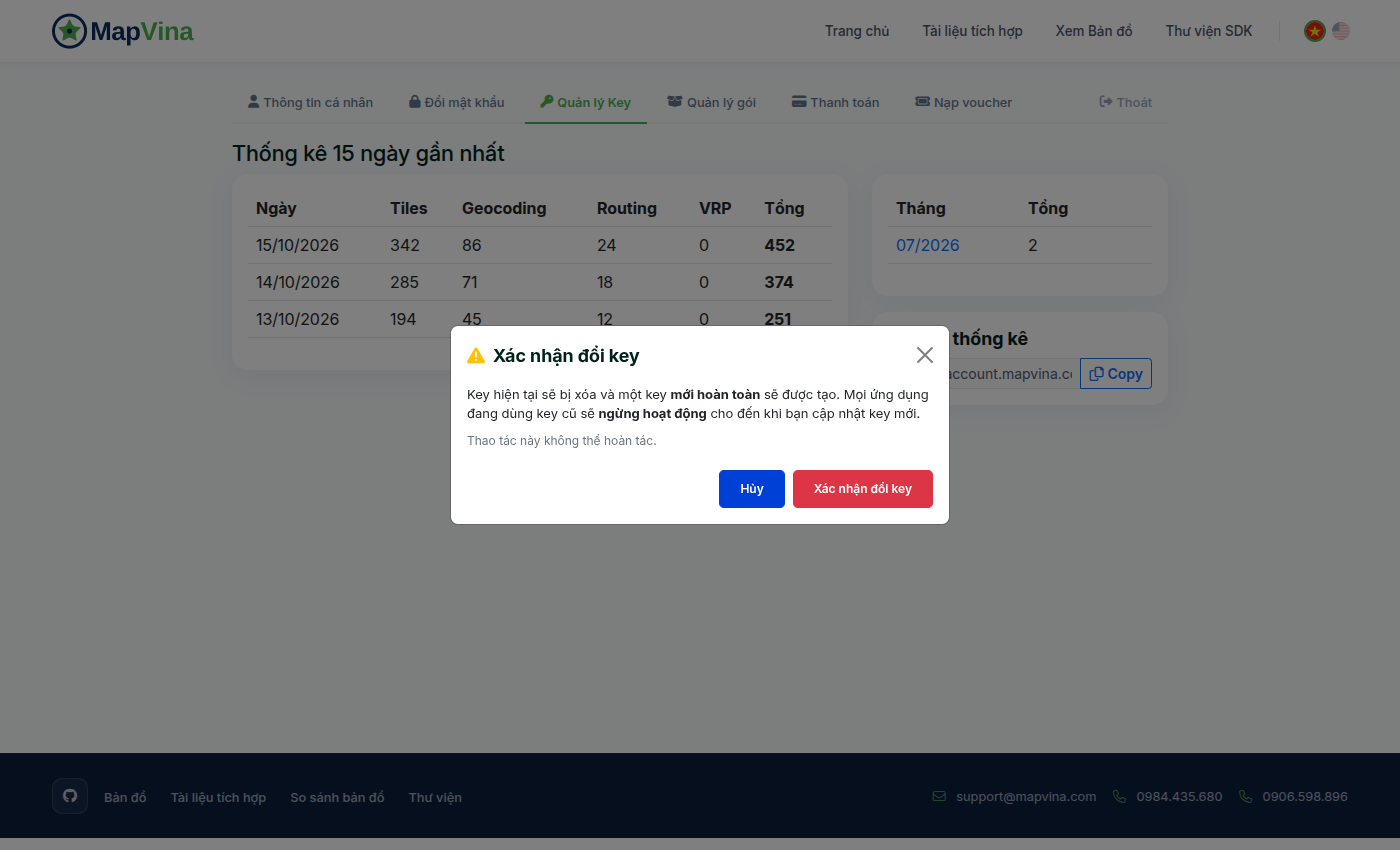
- Biểu đồ thống kê 15 ngày gần nhất: Hệ thống vẽ biểu đồ trực quan số lượng truy vấn theo từng ngày của 4 dịch vụ (
Tiles,Geocoding,Routing,VRP).[8] Nhờ biểu đồ này, bạn sẽ nhận ra ngay những điểm bất thường: ví dụ ngày bình thường chỉ có 2.000 lượt geocoding nhưng hôm nay vọt lên 50.000 lượt thì chắc chắn có sự cố rò rỉ key hoặc vòng lặp lỗi ở mã nguồn client.[8] - API Thống kê tự động (
/api/v1/user_analytic/get_static): Dành cho các kỹ sư DevOps hoặc bộ phận giám sát hệ thống muốn kéo số liệu về Grafana/Datadog nội bộ. Bạn có thể gọi API với tham sốtype=monthhoặctype=dayđể nhận về dữ liệu JSON hạn mức và số lượng đã sử dụng mà không cần đăng nhập giao diện web.[8] - Cơ chế Đổi key an toàn (Rotate Key):
– Khi nghi ngờ key bị lộ hoặc đến lịch thay khóa định kỳ, bạn chỉ cần bấm nút Đổi key trên giao diện.[8]
– Điểm đặc biệt của Mapvina: Khác với nhiều nền tảng hủy khóa cũ ngay lập tức gây chết ứng dụng của khách hàng đang dùng phiên bản cũ, Mapvina hiển thị thông báo xác nhận rõ ràng: key mới được tạo ra, đồng thời hệ thống cho phép khóa cũ tiếp tục hoạt động song song trong vòng 24 giờ.[8] Khoảng thời gian đệm 24h này là cứu cánh quý giá để đội ngũ kỹ thuật cập nhật biến môi trường trên máy chủ hoặc đẩy bản cập nhật ứng dụng lên kho app mà không gây gián đoạn dịch vụ một giây nào.[8]
Bước 5: Thao tác xử lý khẩn cấp — Nút Khóa Key tức thì
Nếu bạn phát hiện dấu hiệu bị tấn công mãnh liệt hoặc một khóa thử nghiệm vô tình bị đẩy công khai lên GitHub, bạn không cần phải chờ đợi:[8]
– Ngay tại bảng danh sách /tokens, bấm nút màu đỏ Khóa Key (biểu tượng ổ khóa).[8]
– Thao tác này sẽ vô hiệu hóa khóa ngay lập tức trên toàn hệ thống mạng của Mapvina. Mọi yêu cầu gọi từ bên ngoài với khóa này sẽ bị từ chối, giúp bạn chặn đứng tổn thất chi phí trong tích tắc.[8]
Kiến trúc nâng cao: Xây dựng Backend Proxy (BFF) bảo vệ Private Key
Các cơ chế bảo vệ của Mapvina Portal (Domain Whitelist, Custom Header) đã giải quyết rất tốt nhu cầu hiển thị bản đồ trực tiếp trên trình duyệt và ứng dụng di động. Tuy nhiên, theo các khuyến cáo bảo mật của tổ chức OWASP và chuẩn IETF RFC 8252, các thiết bị phía người dùng (trình duyệt web, ứng dụng di động) luôn được coi là Public Client — nghĩa là môi trường không bao giờ có thể cất giữ bí mật tuyệt đối.[3][4][5]
Vì sao client không bao giờ giữ được bí mật?
- Với trình duyệt web: Bất kỳ ai cũng có thể mở tab Network trong DevTools để xem địa chỉ URL và chuỗi key đính kèm.[4] Kẻ xấu hoàn toàn có thể dùng các công cụ lập trình như cURL hay Python để giả mạo tiêu đề
Referernhằm gọi trực tiếp vào API nếu khóa không có thêm lớp bảo vệ.[4] - Với ứng dụng di động: Nhiều bạn nghĩ rằng đóng gói thành file APK/IPA là an toàn. Nhưng thực tế, các công cụ dịch ngược (như
jadx,apktool) có thể đọc toàn bộ chuỗi text trong mã nguồn chỉ trong vài chục giây.[5] Hơn nữa, việc sử dụng các phần mềm proxy như Charles Proxy hay Burp Suite có thể bắt trọn các gói tin kèm theo cả headerT-BUNDLE-ID.[5]
Vì vậy, đối với các API nghiệp vụ có chi phí cao hoặc chứa logic quan trọng (như tìm kiếm địa chỉ, chuẩn hóa geocoding, tính phí vận chuyển dựa trên routing, bài toán điều phối đội xe VRP), mô hình tối ưu của các doanh nghiệp lớn là áp dụng kiến trúc Backend-For-Frontend (BFF) Proxy kết hợp với Whitelist IP của Mapvina Portal.[5][7][8]
Sơ đồ luồng dữ liệu 3 lớp trực quan
[ Thiết bị người dùng: Trình duyệt Web / Mobile App ]
       │
       │ (1) Nạp mảnh bản đồ Vector Tiles để hiển thị
       ├─────────────────────────────────────────────► [ Mapvina CDN Vector Tiles ]
       │                                               (Dùng Key Whitelist Domain / T-BUNDLE-ID)
       │
       │ (2) Tìm kiếm địa chỉ, Tính cước giao hàng, Tối ưu lộ trình
       ▼
[ Máy chủ nội bộ doanh nghiệp (BFF Proxy) ] ──────── (IP tĩnh: 14.225.212.180)
  ├── Xác thực người dùng (JWT / Session Token)
  ├── Giới hạn tần suất gọi (Rate Limiting: 30 req/phút)
  ├── Lưu đệm kết quả lặp lại (In-memory Cache: 5 phút)
  └── Đọc MAPVINA_PRIVATE_KEY từ biến môi trường máy chủ
       │
       │ (3) Gọi API bảo mật cao với Private Key
       ▼
[ Mapvina Core APIs (Search, Routing, Geocoding) ]
  (Đã cấu hình Whitelist IP = 14.225.212.180 tại account.mapvina.com/tokens/{id}/limit)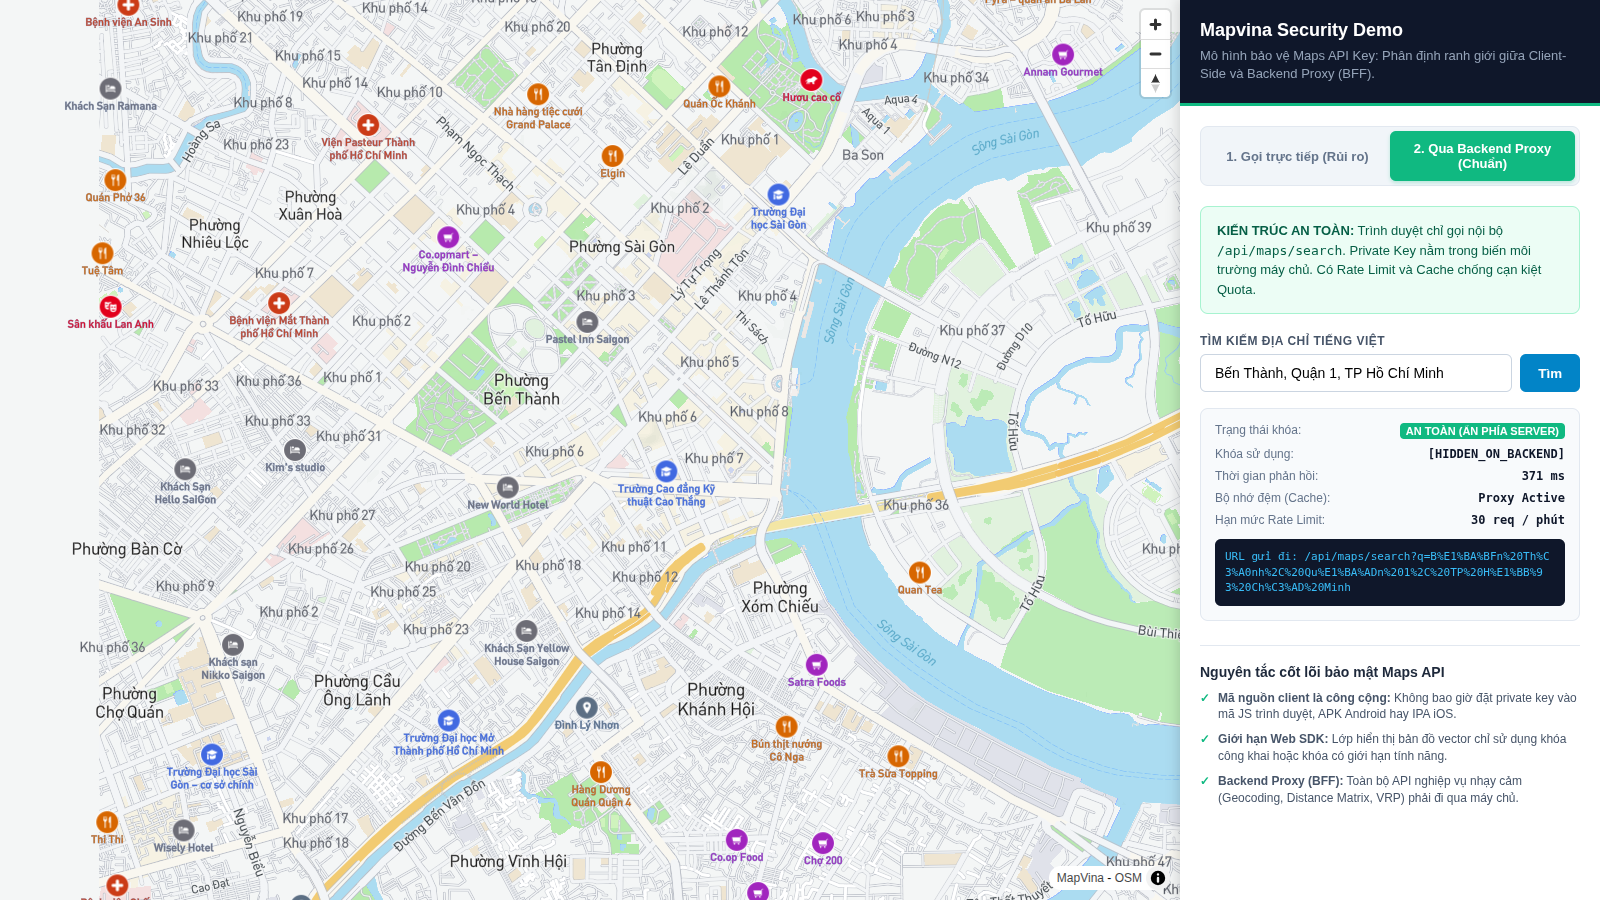
Mã nguồn máy chủ BFF Proxy bằng Node.js tiêu chuẩn (Zero-Dependency)
Dưới đây là mã nguồn máy chủ Reverse Proxy trung gian viết bằng thư viện chuẩn của Node.js, không cần cài bất kỳ gói npm bên ngoài nào. Máy chủ đảm nhiệm 4 việc quan trọng: giấu Private Key, giới hạn tần suất gọi theo IP, lưu đệm bộ nhớ và làm sạch dữ liệu đầu vào:[5][6]
// proxy-server.js
// Máy chủ bảo vệ Maps API Key xây dựng bằng thư viện chuẩn Node.js
const http = require('node:http');
const https = require('node:https');
const url = require('node:url');

const PORT = process.env.PORT || 3000;

// Khóa bí mật Mapvina được nạp an toàn từ biến môi trường máy chủ
const MAPVINA_API_KEY = process.env.MAPVINA_API_KEY;
if (!MAPVINA_API_KEY) {
  console.warn('[CẢNH BÁO] Chưa cấu hình biến môi trường MAPVINA_API_KEY. Đang dùng public_key mặc định.');
}
const ACTIVE_KEY = MAPVINA_API_KEY || 'public_key';

// 1. Quản lý tần suất gọi (Rate Limiting) theo IP người dùng (Ví dụ: tối đa 30 yêu cầu/phút)
const rateLimits = new Map();
const RATE_WINDOW_MS = 60 * 1000;
const MAX_REQUESTS = 30;

function isRateLimited(clientIp) {
  const now = Date.now();
  let item = rateLimits.get(clientIp);
  if (!item || now > item.resetTime) {
    rateLimits.set(clientIp, { count: 1, resetTime: now + RATE_WINDOW_MS });
    return false;
  }
  if (item.count >= MAX_REQUESTS) {
    return true;
  }
  item.count++;
  return false;
}

// 2. Bộ nhớ đệm (Cache) trong RAM cho các địa danh được tra cứu nhiều lần
const cache = new Map();
const CACHE_TTL_MS = 5 * 60 * 1000; // Lưu đệm 5 phút

const server = http.createServer((req, res) => {
  const clientIp = req.headers['x-forwarded-for'] || req.socket.remoteAddress || '127.0.0.1';
  const parsed = url.parse(req.url, true);

  // Điểm tiếp nhận tìm kiếm an toàn: GET /api/maps/search?q=...
  if (parsed.pathname === '/api/maps/search' && req.method === 'GET') {
    // Kiểm tra giới hạn tần suất để chống cào dữ liệu hàng loạt
    if (isRateLimited(clientIp)) {
      res.writeHead(429, { 'Content-Type': 'application/json; charset=utf-8' });
      return res.end(JSON.stringify({
        error: 'Too Many Requests',
        message: 'Bạn gửi yêu cầu quá nhanh. Vui lòng thử lại sau 1 phút.'
      }));
    }

    const query = (parsed.query.q || '').trim();
    // Làm sạch và kiểm tra độ dài chuỗi tìm kiếm
    if (!query || query.length > 200) {
      res.writeHead(400, { 'Content-Type': 'application/json; charset=utf-8' });
      return res.end(JSON.stringify({ error: 'Nội dung tìm kiếm không hợp lệ hoặc quá dài (tối đa 200 ký tự).' }));
    }

    // Kiểm tra trong bộ nhớ đệm xem kết quả đã có sẵn hay chưa
    const cacheKey = `search:${query.toLowerCase()}`;
    const cachedItem = cache.get(cacheKey);
    if (cachedItem && Date.now() < cachedItem.expiry) {
      res.writeHead(200, {
        'Content-Type': 'application/json; charset=utf-8',
        'X-Cache-Status': 'HIT',
        'Access-Control-Allow-Origin': '*'
      });
      return res.end(cachedItem.payload);
    }

    // Nếu chưa có trong đệm, máy chủ gọi tới Mapvina Core API với Private Key nội bộ
    const targetUrl = `https://maps.mapvina.com/api/v1/search/text?text=${encodeURIComponent(query)}&size=5&key=${ACTIVE_KEY}`;

    https.get(targetUrl, (upstreamRes) => {
      let rawData = '';
      upstreamRes.on('data', chunk => { rawData += chunk; });
      upstreamRes.on('end', () => {
        // Lưu vào bộ nhớ đệm nếu gọi thành công
        if (upstreamRes.statusCode === 200) {
          cache.set(cacheKey, { payload: rawData, expiry: Date.now() + CACHE_TTL_MS });
        }

        res.writeHead(upstreamRes.statusCode, {
          'Content-Type': 'application/json; charset=utf-8',
          'X-Cache-Status': 'MISS',
          'Access-Control-Allow-Origin': '*'
        });
        res.end(rawData);
      });
    }).on('error', (err) => {
      res.writeHead(502, { 'Content-Type': 'application/json; charset=utf-8' });
      res.end(JSON.stringify({ error: 'Không thể kết nối đến máy chủ Mapvina.', details: err.message }));
    });
    return;
  }

  // Phục vụ giao diện kiểm thử tĩnh
  res.writeHead(404, { 'Content-Type': 'text/plain; charset=utf-8' });
  res.end('404 Not Found');
});

server.listen(PORT, () => {
  console.log(`[BFF Proxy] Máy chủ bảo vệ đang chạy tại http://localhost:${PORT}`);
});
Vì sao sự kết hợp này tạo ra phòng tuyến vững chắc nhất?
- Khách hàng không bao giờ thấy Private Key: Trình duyệt web hay ứng dụng di động chỉ gọi đến endpoint nội bộ
/api/maps/search. Chuỗi khóaMAPVINA_API_KEYchỉ tồn tại trong bộ nhớ RAM của máy chủ backend, hoàn toàn tách biệt khỏi môi trường máy khách.[5][6] - Khóa cứng Whitelist IP tại Portal: Khóa bí mật này được cấu hình Whitelist IP chính xác với địa chỉ IP của máy chủ proxy.[8] Do đó, ngay cả trong trường hợp xấu nhất là tệp cấu hình máy chủ bị rò rỉ ra ngoài, bên thứ ba cũng không thể dùng khóa này trên bất kỳ máy chủ nào khác.[8]
- Tiết kiệm chi phí nhờ Cache và Rate Limiting: Các địa điểm tìm kiếm phổ biến (như “Hồ Hoàn Kiếm”, “Chợ Bến Thành”) được lưu đệm 5 phút tại máy chủ proxy.[6] Việc này giúp giảm đáng kể số lượng yêu cầu gọi ra ngoài, vừa tăng tốc độ phản hồi cho người dùng, vừa tiết kiệm chi phí cho doanh nghiệp.[6]
Quản lý biến môi trường và bí mật (Secrets Management)
Một lỗi rất phổ biến khác của lập trình viên là vô tình commit tệp cấu hình chứa API key lên các kho mã nguồn công khai như GitHub, GitLab hay Bitbucket.[5][6]
1. Tuyệt đối không hard-code khóa trực tiếp vào mã nguồn
Luôn tách rời mã nguồn và cấu hình bí mật:[5]
– Đưa toàn bộ khóa API vào tệp biến môi trường .env trên máy chủ hoặc sử dụng tính năng Secret Configuration của các nền tảng đám mây.[5]
– Thêm ngay .env vào tệp .gitignore trước khi thực hiện lần commit đầu tiên.[5]
– Tạo tệp .env.example với các giá trị mẫu để các thành viên khác trong nhóm biết cấu trúc cần điền mà không làm lộ khóa thật:[5]
# .env.example - Tệp mẫu hướng dẫn cấu hình biến môi trường
PORT=3000
# Khóa bảo mật Mapvina dành riêng cho máy chủ (Đã bật Whitelist IP tại account.mapvina.com)
MAPVINA_API_KEY=your_private_api_key_here
2. Sử dụng dịch vụ quản lý khóa chuyên dụng cho môi trường Production
Đối với các hệ thống lớn, thay vì lưu tệp .env thủ công trên máy chủ, bạn nên cân nhắc sử dụng các dịch vụ quản lý bí mật chuyên nghiệp:[5]
– HashiCorp Vault / AWS Secrets Manager / Azure Key Vault / Google Secret Manager: Cung cấp khả năng kiểm soát truy cập nghiêm ngặt theo vai trò (RBAC), tự động mã hóa dữ liệu khi lưu trữ (Encryption at Rest) và ghi nhận đầy đủ lịch sử mỗi lần biến môi trường được đọc.[5]
– CI/CD Pipeline Secrets: Khi triển khai ứng dụng bằng GitHub Actions, GitLab CI hay Jenkins, hãy lưu khóa vào phần Secrets của repository để tự động tiêm vào container khi build bản phát hành, tránh việc lập trình viên phải truyền tay nhau các chuỗi khóa bí mật.[5]
Quy trình luân chuyển khóa (Key Rotation) êm ái, không làm gián đoạn hệ thống
Trong bảo mật hiện đại, việc thay đổi khóa định kỳ (ví dụ mỗi 90 ngày) hoặc thay khóa khẩn cấp khi phát hiện rò rỉ là quy trình bắt buộc.[3][5] Thách thức lớn nhất là làm thế nào để đổi khóa mà hàng nghìn người dùng đang sử dụng ứng dụng không bị văng lỗi kết nối.[3]
Kỹ thuật chạy song song hai khóa (Dual-Key Fallback)
Nhờ tính năng hỗ trợ hiệu lực song song 24 giờ của Mapvina Portal, quy trình luân chuyển khóa diễn ra rất nhẹ nhàng:[8]
// Ví dụ cấu hình hỗ trợ song song hai khóa trong dịch vụ backend
const PRIMARY_MAPVINA_KEY = process.env.MAPVINA_PRIMARY_KEY;
const SECONDARY_MAPVINA_KEY = process.env.MAPVINA_SECONDARY_KEY;

async function fetchWithKeyFallback(urlBuilder) {
  try {
    // Luôn ưu tiên dùng khóa chính mới nhất
    return await executeRequest(urlBuilder(PRIMARY_MAPVINA_KEY));
  } catch (error) {
    // Nếu khóa chính gặp lỗi xác thực và có cấu hình khóa dự phòng, tự động chuyển tiếp
    if (error.status === 401 && SECONDARY_MAPVINA_KEY) {
      console.warn('[BẢO MẬT] Khóa chính lỗi xác thực 401. Tự động chuyển sang khóa dự phòng.');
      return await executeRequest(urlBuilder(SECONDARY_MAPVINA_KEY));
    }
    throw error;
  }
}
5 bước luân chuyển khóa chuẩn chỉnh trong vận hành:
- Bước 1: Tạo khóa mới trên Portal: Đăng nhập vào
account.mapvina.com, bấm Đổi key tại token cần thay. Lúc này hệ thống sinh khóa mới và giữ khóa cũ hoạt động thêm 24 giờ.[8] - Bước 2: Cấu hình lại các rào chắn bảo mật: Sao chép các cấu hình (Whitelist Domain, Whitelist IP, T-BUNDLE-ID) từ khóa cũ sang khóa mới tại trang
/tokens/{id}/limit.[8] - Bước 3: Cập nhật biến môi trường trên máy chủ: Điền khóa mới vào biến
MAPVINA_PRIMARY_KEYtrên máy chủ backend, đồng thời chuyển khóa cũ sangMAPVINA_SECONDARY_KEYlàm dự phòng.[5] - Bước 4: Khởi động lại dịch vụ backend: Thực hiện reload không gián đoạn (Zero-downtime reload) để máy chủ nạp cấu hình mới.
- Bước 5: Kiểm tra và khóa vĩnh viễn khóa cũ: Theo dõi biểu đồ 15 ngày trên Mapvina Portal, khi thấy lưu lượng ở khóa cũ về 0, bạn bấm nút Khóa Key để vô hiệu hóa hoàn toàn khóa cũ.[8]
Kế hoạch ứng phó khẩn cấp khi phát hiện lộ khóa (Incident Response)
Nếu chẳng may khóa API của bạn bị lộ ra ngoài (ví dụ một thực tập sinh vô tình đẩy mã nguồn lên GitHub công khai), hãy bình tĩnh thực hiện theo 4 bước sau:[3][5]
1. Cô lập và ngăn chặn thiệt hại ngay lập tức (trong vòng 5 phút)
- Đăng nhập ngay vào
https://account.mapvina.com/tokens.[8] - Tìm đến key bị lộ và bấm nút màu đỏ Khóa Key để đóng toàn bộ quyền truy cập tức thì.[8]
- Tạo một key mới, cấu hình ngay Whitelist Domain/IP cho key mới để thay thế vào hệ thống.[8]
2. Dọn dẹp kho lưu trữ mã nguồn
- Việc xóa dòng chứa key rồi tạo commit mới trên Git không giải quyết được vấn đề, vì chuỗi key vẫn tồn tại trong lịch sử commit (Git history).[5]
- Sử dụng các công cụ chuyên dụng như
git-filter-repohoặc BFG Repo-Cleaner để xóa sạch chuỗi key khỏi toàn bộ lịch sử các nhánh:[5]
3. Điều tra và đánh giá tác động
- Kiểm tra bảng thống kê trên Mapvina Portal hoặc gọi API
/api/v1/user_analytic/get_staticđể xem số lượng truy vấn đã bị khai thác trong khoảng thời gian bị lộ.[8] - Đánh giá xem kẻ tấn công chỉ gọi API tìm kiếm thông thường hay cố tình cào toàn bộ cơ sở dữ liệu địa danh của hệ thống.[8]
4. Thiết lập chốt chặn tự động phòng ngừa tái diễn
- Cài đặt công cụ kiểm tra trước khi commit (pre-commit hook) như
gitleakshoặctrufflehogtrên máy tính của tất cả các lập trình viên:[5]
- Bật tính năng Secret Scanning trên GitHub/GitLab để hệ thống tự động cảnh báo nếu có thành viên vô tình đưa khóa bí mật lên repository.[5]
Bảng kiểm tra an toàn (Security Checklist) trước khi đưa sản phẩm lên Production
Trước khi chính thức phát hành sản phẩm ra thị trường, hãy cùng đội ngũ kỹ thuật rà soát lại danh sách kiểm tra 6 tiêu chí dưới đây:
| Hạng mục kiểm tra | Tiêu chuẩn đạt yêu cầu | Mức độ ưu tiên | Trạng thái |
|---|---|---|---|
| Phân tách khóa theo môi trường | Có ít nhất 2 khóa riêng biệt: Khóa hiển thị giao diện (Public) và Khóa máy chủ (Private). Không dùng chung một key cho tất cả.[5][8] | Bắt buộc | [ ] |
| Bật Whitelist Domain trên Portal | Khóa giao diện web đã được cấu hình danh sách domain cụ thể tại /tokens/{id}/limit. Chặn chạy từ domain lạ hoặc localhost.[8] |
Bắt buộc | [ ] |
| Bật T-BUNDLE-ID cho Mobile App | Khóa dùng cho app iOS/Android đã được cấu hình chính xác Bundle ID và Package Name.[8] | Bắt buộc | [ ] |
| Khóa cứng IP cho máy chủ Backend | Khóa dành cho backend/proxy đã được bật Whitelist IP khớp với IP tĩnh của máy chủ doanh nghiệp.[8] | Bắt buộc | [ ] |
| Không lưu khóa trong Git | Đã cấu hình .gitignore, mã nguồn không chứa bất kỳ chuỗi key nào dưới dạng hard-code.[5] |
Bắt buộc | [ ] |
| Triển khai tầng đệm BFF Proxy | Các API tính toán chi phí (Geocoding, Routing, VRP) đều đi qua máy chủ proxy nội bộ, có Rate Limiting và Cache.[5][6] | Khuyến nghị | [ ] |
Tải về gói mã nguồn mẫu và tài liệu đính kèm
Toàn bộ mã nguồn máy chủ BFF Proxy bằng Node.js, tệp giao diện kiểm thử tương tác, bộ kiểm thử tự động và tài liệu hướng dẫn triển khai đã được đóng gói sẵn để bạn tải về trải nghiệm trực tiếp:[7][8]
📦 Tải mã nguồn mẫu và bộ thử nghiệm an toàn Maps API
Gói tài nguyên đính kèm cung cấp đầy đủ mã nguồn có thể thực thi ngay:
demo/quickstart-mapvina-standalone.html: Khởi chạy nhanh 1 tệp HTML duy nhất vớipublic_keyhiển thị bản đồ mượt mà.demo/proxy-server.js: Máy chủ Reverse Proxy trung gian viết bằng Node.js tiêu chuẩn (Zero-Dependency), hỗ trợ Rate Limiting, Cache và ẩn Private Key.demo/index.html: Giao diện bảng điều khiển thử nghiệm so sánh trực quan giữa chế độ gọi trực tiếp lộ khóa và chế độ BFF Proxy an toàn.demo/tests/test_proxy.py: Bộ kiểm thử tự động 5/5 kịch bản (Direct, Proxy, Rate Limit 429, Cache Hit, Invalid Query 400).
Bảo vệ hạ tầng Maps API cho doanh nghiệp của bạn
Thiết lập 4 lớp rào chắn bảo mật trên Mapvina Portal, xây dựng kiến trúc Backend Proxy (BFF) và chủ động giám sát lưu lượng thông minh với nền tảng bản đồ số Mapvina.
- Gói mã nguồn đầy đủ (.ZIP): [Tải về article-06-mapvina-api-key-security.zip](https://mapvina.vn/wp-content/uploads/2026/10/article-06-mapvina-api-key-security-1.zip)
- Tài liệu tham khảo kỹ thuật:
[1]Mapvina GL JS Quickstart & Style Specification (https://docs.mapvina.com).[2]Mapvina Search & Place Autocomplete API v2 (https://docs.mapvina.com/vi/api-integration/search_v2/).[3]OWASP Web Security Testing Guide (WSTG-ATHZ-05: Testing for OAuth & API Key Exposure).[4]RFC 8252 (BCP 212): OAuth 2.0 for Native Apps — Phân tích ranh giới an toàn của Public Clients.[5]OWASP Secrets Management Cheat Sheet: Nguyên tắc quản trị biến môi trường và bí mật hệ thống.[6]RFC 6585: Additional HTTP Status Codes (HTTP 429 Too Many Requests & Rate Limiting).[7]Kiến trúc phân tầng Backend-For-Frontend (BFF Pattern) trong bảo mật dịch vụ bản đồ số.[8]Hướng dẫn quản trị tài khoản và cơ chế bảo mật Mapvina Portal (account.mapvina.com/tokens).
Trích dẫn & Nguồn gốc nội dung
Nội dung chuyên môn, cấu trúc giải pháp và thông số tham chiếu trong bài viết này được đối soát trực tiếp từ hệ thống dịch vụ của trang gốc: MapVina.com ↗.
Tìm hiểu giải pháp Maps API của MapVina
Nền tảng bản đồ số và dữ liệu địa chỉ tối ưu cho thị trường Việt Nam.
Khám phá MapVina ↗